Pagos con agentes: autorización segura
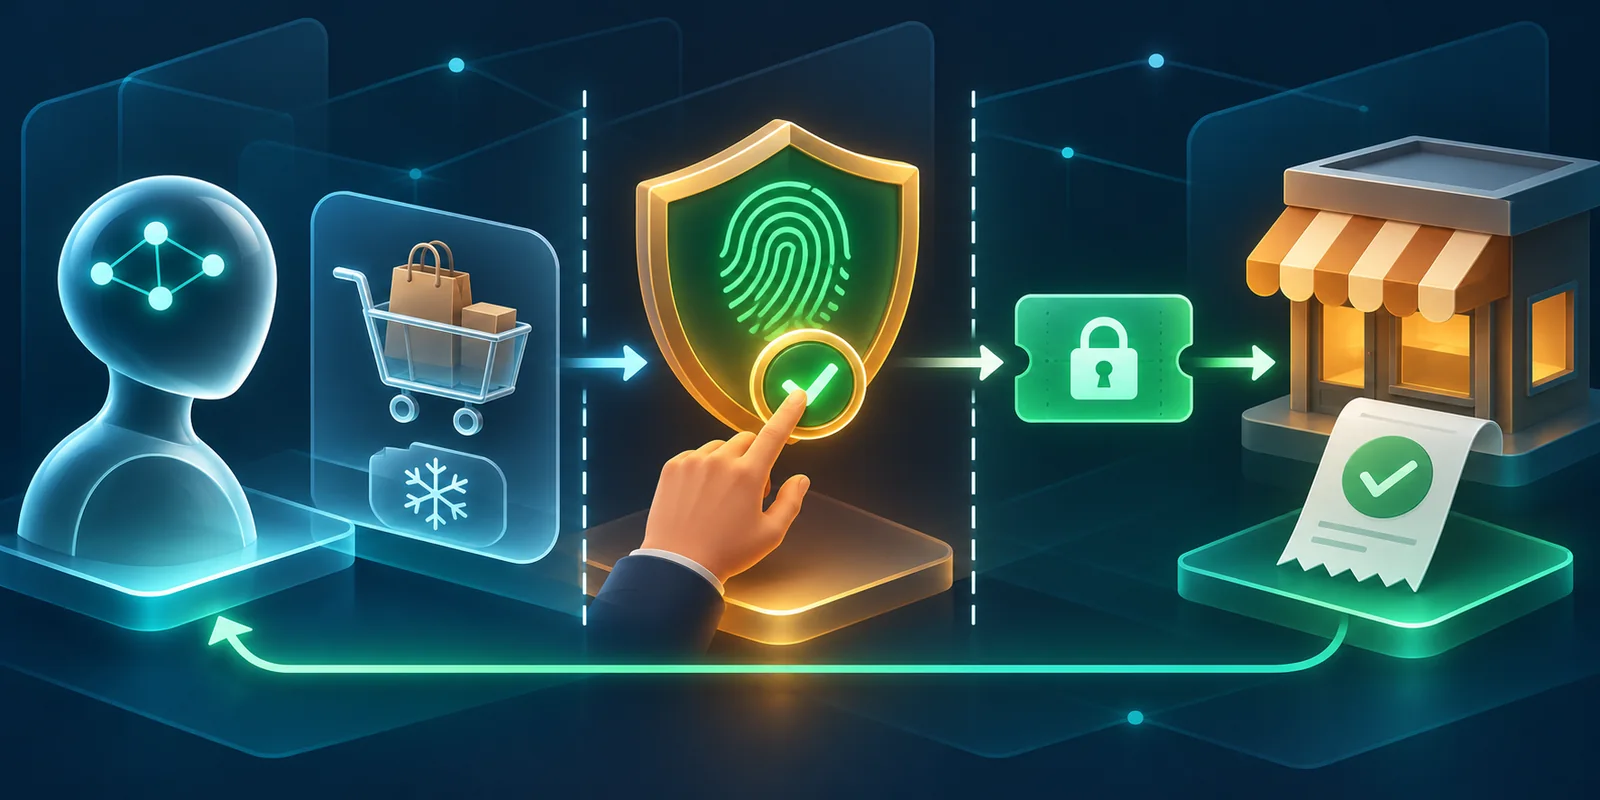
ChatGPT Wallet muestra una arquitectura útil para el comercio con agentes: la persona revisa la compra, la autoriza con biometría y el checkout recibe una credencial sustituta. Esta guía traduce el anuncio en seis contratos verificables para equipos de producto y pagos.
- Publicado
- min de lectura
- 7 min de lectura
- Categoría
- Sistemas IA
En esta página
7 capítulos- 01¿Cómo autorizas un pago ejecutado por un agente?
- 02¿Qué seis contratos necesita el flujo de pago?
- 03Identidad del agente no es autorización de compra
- 04Ejemplo hipotético: comprar dos laptops sin duplicar el cargo
- 05¿Cuándo conviene exponer herramientas estructuradas?
- 06¿Cómo evalúas el flujo antes de abrirlo a usuarios?
- 07La decisión: delega preparación antes que autoridad
Capítulo 01
¿Cómo autorizas un pago ejecutado por un agente?
La autorización segura exige congelar la intención de compra y separar quién pide, quién aprueba, qué credencial se entrega y qué resultado confirma el comercio.
Un agente puede buscar, comparar y preparar un checkout, pero no debería convertir una instrucción vaga en un cobro. Antes de pagar, el sistema debe fijar una versión inmutable de comercio, artículos, cantidades, total, moneda, condiciones recurrentes y destino; mostrarla a la persona correcta; recoger una aprobación fuerte ligada a esa versión; emitir una credencial de pago sustituta; ejecutar una sola vez; y reconciliar el resultado con la confirmación del comercio. Cada etapa produce evidencia independiente. La identidad del navegador demuestra de dónde llega una solicitud, no que el usuario aceptó el precio. La biometría demuestra una aprobación, no que el pedido fue creado. Un intento de checkout que termina con error tampoco demuestra que no exista una orden o una retención. El diseño seguro trata intención, autorización, pago y cumplimiento como contratos distintos y solo avanza cuando el contrato anterior sigue vigente.
OpenAI anunció ChatGPT Wallet el 13 de noviembre de 2026, dos días calendario antes de esta publicación en America/Lima. En el lanzamiento, usuarios elegibles en Estados Unidos revisan comercio, artículos, total y tarjeta, y aprueban cada compra con una comprobación biométrica. Luego la red entrega un token de pago con datos sustitutos en lugar de exponer la tarjeta real al agente o al comercio. La disponibilidad inicial es limitada y OpenAI presenta la delegación futura mediante límites y categorías como una expectativa, no como una capacidad general ya desplegada.
Capítulo 02
¿Qué seis contratos necesita el flujo de pago?
El objetivo no es añadir seis pantallas. Es hacer explícitas seis transiciones que puedan probarse, auditarse y detenerse por separado.
El primer contrato autentica al actor técnico: agente, navegador o plugin. El segundo crea un intent de compra versionado con un hash del carrito y todas las condiciones materiales. El tercero liga la aprobación humana a ese hash, a un límite temporal y a una identidad. El cuarto entrega una credencial de pago con alcance mínimo después de la aprobación, nunca antes. El quinto exige idempotencia para que reintentos, recargas o timeouts no creen dos órdenes. El sexto reconcilia autorización, captura y pedido del comercio; solo la evidencia del comercio permite anunciar una compra terminada.
| Contrato | Evidencia mínima | Rechazar cuando |
|---|---|---|
| 1. Actor | Origen autenticado y sesión válida | La firma o sesión no verifica |
| 2. Intención | Hash de comercio, carrito, total, moneda y términos | Cambia cualquier término material |
| 3. Aprobación | Usuario, intent, método fuerte y expiración | Es reutilizada, expira o no coincide |
| 4. Credencial | Token sustituto emitido después de aprobar | Excede comercio, monto o vigencia |
| 5. Ejecución | Clave idempotente y estado durable | Un reintento no puede recuperar el estado |
| 6. Resultado | Orden del comercio y estado de pago reconciliados | Solo existe éxito local o el resultado es ambiguo |
Capítulo 04
Ejemplo hipotético: comprar dos laptops sin duplicar el cargo
Imagina, de forma hipotética, que una responsable de operaciones pide a un agente dos laptops por menos de 3.000 dólares en total. El agente encuentra una oferta y prepara el carrito. El backend crea intent-417 con SKU, cantidad, comercio, envío, impuestos, total, moneda y una expiración de diez minutos. La interfaz muestra ese snapshot; la responsable aprueba intent-417 con biometría. Si el comercio cambia el impuesto o sustituye un SKU, el hash deja de coincidir: el sistema invalida la aprobación y solicita una nueva revisión. No intenta reinterpretar “menos de 3.000” como permiso continuo.
Después de aprobar, el orquestador obtiene la credencial sustituta y envía create-order con una clave idempotente derivada de intent-417. El navegador vence mientras el comercio responde. En vez de volver a pulsar comprar, el agente consulta el estado con la misma clave y busca una orden o retención existente. Si encuentra una autorización bancaria pero ninguna orden confirmada, marca el caso como ambiguo y escala; no afirma éxito ni repite automáticamente. Cuando llega la confirmación del comercio, almacena el ID de orden, el importe capturado y el recibo, y recién entonces comunica que la compra terminó.
Capítulo 05
¿Cuándo conviene exponer herramientas estructuradas?
El borrador WebMCP publicado el 13 de noviembre permite que una aplicación web exponga funciones JavaScript con descripciones y esquemas para que un agente las invoque. El documento es un Community Group Report, no un estándar W3C. Su valor para comercio es reducir la ambigüedad de conducir una interfaz por píxeles: una herramienta get-cart puede devolver términos normalizados y create-order puede exigir un purchaseIntentId. Pero un esquema bien tipado no sustituye las reglas de autorización del servidor.
Marca las herramientas de lectura y las consecuenciales de forma distinta, valida todos los argumentos en el backend y asume que el contenido de la página puede ser no confiable. Una herramienta de disponibilidad puede ejecutarse libremente. Una herramienta que modifica el carrito necesita límites de sesión. Una herramienta que crea una orden debe verificar intent, aprobación, expiración, idempotencia y política del comercio otra vez. El agente propone la llamada; el dominio decide si sigue siendo válida.
Capítulo 06
¿Cómo evalúas el flujo antes de abrirlo a usuarios?
Prueba invariantes, no solo compras felices. Cambia el precio después de aprobar y exige invalidación. Repite la misma solicitud y exige una sola orden. Simula timeout después de autorizar, después de capturar y después de crear la orden. Expira la aprobación mientras el agente espera. Cruza sesiones y verifica que un intent no pueda usarse con otra cuenta. Introduce una instrucción maliciosa en la descripción del producto y comprueba que no altera comercio, cantidad, dirección ni herramienta invocada.
Mide al menos cuatro embudos separados: intent preparado, intent aprobado, pago autorizado y orden confirmada. No conviertas una autorización bancaria en venta ni un error del navegador en abandono. Clasifica resultados ambiguos y calcula cuánto tardan en reconciliarse. Revisa además falsos rechazos del sistema antifraude: la guía de OpenAI advierte que un navegador en la nube puede activar reglas diseñadas contra bots. Ajustar esas reglas exige señales verificables y trabajo con el proveedor de riesgo, no permitir todo el tráfico que diga ser un agente.
- Cero órdenes duplicadas ante reintentos, timeouts y redelivery.
- Cero aprobaciones reutilizadas después de cambiar un término material.
- Todo éxito comunicado tiene una orden confirmada y correlacionable.
- Todo caso ambiguo tiene owner, timeout y procedimiento de resolución.
Capítulo 07
La decisión: delega preparación antes que autoridad
Empieza dejando que el agente descubra opciones, prepare el carrito y explique diferencias. Mantén aprobación por compra hasta que la organización pueda demostrar los seis contratos bajo cambios de precio, reintentos, fraude, cancelaciones y disputas. Si más adelante habilitas preaprobación, trátala como un objeto de política explícito: límite, comercio o categoría, ventana temporal, beneficiario, eventos que obligan a reaprobar y un interruptor de revocación. No heredes autoridad de una conversación abierta.
ChatGPT Wallet aporta una señal importante: los pagos con agentes pueden encajar en sistemas existentes si la persona conserva una revisión explícita, la credencial real queda fuera del agente y el comercio mantiene la relación, el cumplimiento y el soporte. Para un CTO, la oportunidad no es eliminar controles para ganar velocidad. Es diseñar controles que hagan automática la preparación, estrecha la autoridad y verificable la ejecución. Si necesitas convertir ese límite en una arquitectura operable, el servicio a medida de Wasyra puede ayudarte a diseñar el flujo sin confundirlo con el producto Agents.
Escrito por
Wasyra Lab
Arquitectura de sistemas IA y operaciones
Wasyra Lab publica marcos prácticos para diseñar agentes de IA, automatizaciones y flujos operativos que sí sobreviven producción.
Serie
Sistemas IA que sí llegan a producción
Una serie sobre agentes, copilots y guardrails para llevar IA al trabajo real sin romper confianza ni operación.
Posts de esta serieMás de este autor
Más de este autor
Sistemas IA
Hooks para agentes: 7 pruebas antes de ejecutar herramientas
Los nuevos lifecycle hooks de AgentCore abren cuatro fronteras de control. Esta guía las convierte en siete pruebas de autorización, fallo y auditoría.
ArtículoSistemas IA
Post-training científico: 7 gates de evidencia
Nemotron for Science abre el post-training científico. Estos siete gates evitan optimizar un proxy, contaminar la prueba o desplegar falsas mejoras.
ArtículoSigue leyendo
Sigue leyendo
Sistemas IA
Hooks para agentes: 7 pruebas antes de ejecutar herramientas
Los nuevos lifecycle hooks de AgentCore abren cuatro fronteras de control. Esta guía las convierte en siete pruebas de autorización, fallo y auditoría.
ArtículoSistemas IA
Post-training científico: 7 gates de evidencia
Nemotron for Science abre el post-training científico. Estos siete gates evitan optimizar un proxy, contaminar la prueba o desplegar falsas mejoras.
ArtículoSistemas IA
Agentic RL: cómo leer MLPerf Training 6.1
MLPerf ya mide post-training de agentes. Aprende a leer tiempo hasta calidad, límites del workload y señales útiles para decidir infraestructura.
Artículo