Arcjet y seguridad de agentes: de observar a bloquear
El lanzamiento de Agent Runtime Security abre una decisión de arquitectura: cómo pasar de registrar acciones de IA a impedir las que no deben ejecutarse. Analizamos el mecanismo, un ejemplo hipotético y seis criterios de adopción.
- Publicado
- 18 de setiembre de 2026
- min de lectura
- 6 min de lectura
- Categoría
- Sistemas IA
En esta página
8 capítulos- 01Seguridad de agentes: ver una acción no permite detenerla
- 021. Medir cobertura de control, además de actividad
- 032. Definir de dónde viene cada dato de autorización
- 043. Colocar la decisión junto al efecto externo
- 054. Distinguir permiso válido de evaluación fallida
- 065. Registrar evidencia suficiente con exposición mínima
- 076. Evaluar la integración con casos que deben fallar
- 08La decisión: empezar por una operación verificable
Capítulo 01
Seguridad de agentes: ver una acción no permite detenerla
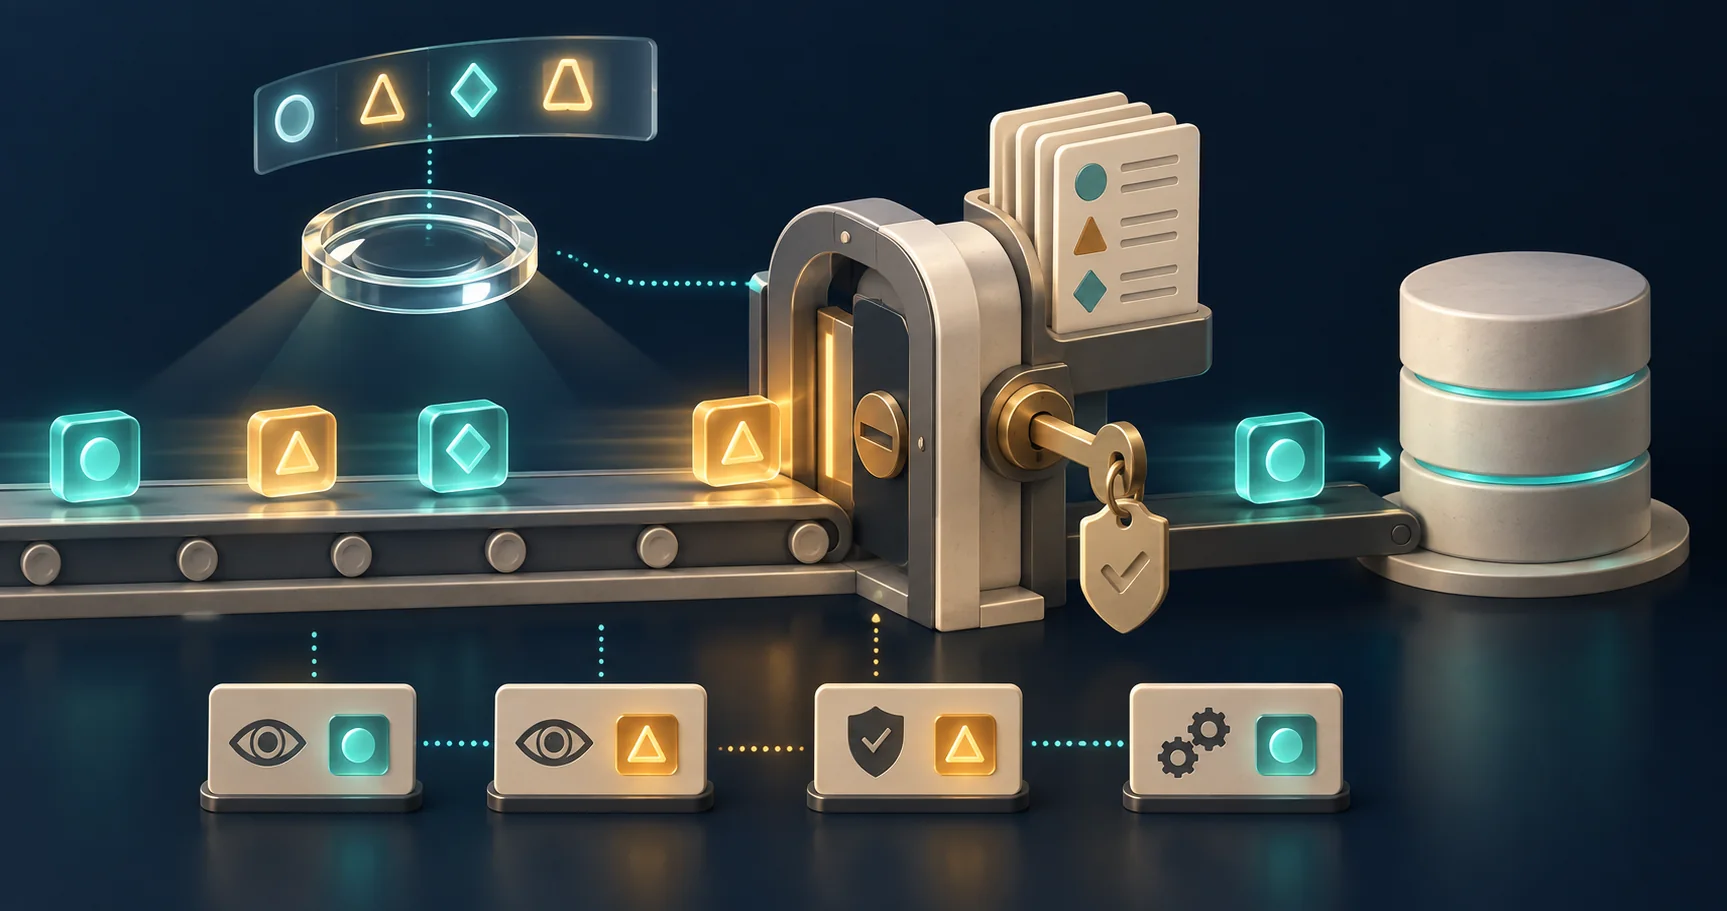
Un agente puede aparecer en el panel de observabilidad, tener una identidad autenticada y aun así modificar un registro que no debía tocar. Para un CTO, la pregunta de seguridad de agentes es concreta: ¿qué componente puede impedir el efecto externo, con qué información y qué sucede si ese componente falla? Un registro posterior ayuda a investigar; la capacidad de bloquear debe existir antes de la escritura.
El 17 de septiembre de 2026, Arcjet anunció la disponibilidad de Agent Runtime Security, articulado alrededor de observación, aplicación de controles y auditoría. El anuncio incorpora ingesta de actividad mediante OpenTelemetry. Conviene precisar la novedad: Arcjet Guards ya había sido anunciado el 30 de abril. Este lanzamiento amplía la propuesta de producto; no inaugura el concepto de controlar herramientas.
La decisión de adopción que proponemos es evaluar seis criterios antes de ampliar permisos. El análisis siguiente combina documentación del proveedor con recomendaciones de arquitectura de Wasyra. No es una prueba de rendimiento ni una certificación del producto, y no presupone que instalar un SDK cierre todas las rutas de ejecución.
Capítulo 02
1. Medir cobertura de control, además de actividad
La documentación de Arcjet distingue los eventos importados por OpenTelemetry o Compliance API de los puntos que pueden rechazar una llamada. Aquellos aportan contexto; para intervenir hace falta un guard o un hook. Esa distinción cambia cómo leer un panel: una acción visible sin decisión asociada puede revelar una ruta sin control. Además, una exportación recibida no implica que el evento ya pueda consultarse.
Construye un inventario por operación de negocio: modificar dirección, adjuntar documento, exportar información o cambiar estado. Para cada una, identifica sus entradas reales: chat, tarea programada, cola y endpoint interno. Como criterio propuesto, exige que toda ruta con efectos relevantes tenga dueño y una prueba de bloqueo. Contar sesiones observadas no demuestra esa cobertura; comparar el inventario con las decisiones registradas sí permite encontrar huecos.
Capítulo 03
2. Definir de dónde viene cada dato de autorización
Arcjet recibe el actor que afirma la aplicación; no lo autentica. Su contrato exige derivarlo del estado autenticado del servidor. Si el modelo proporciona también rol, tenant o recursos permitidos, puede terminar construyendo su propia autorización.
Separa propuestas y hechos. El agente propone un identificador y un cambio; el servidor resuelve la pertenencia del recurso, los permisos y la situación vigente. Valida formato y tipo, pero también procedencia y alcance. Nuestra recomendación es documentar cada entrada con su fuente y responsable. Un identificador sintácticamente válido de otra organización debe rechazarse antes de convertirlo en contexto para la política.
Capítulo 04
3. Colocar la decisión junto al efecto externo
En el mecanismo documentado, el guard se coloca antes de la acción y la aplicación conserva la responsabilidad de aplicar la decisión. Rego expresa las condiciones sobre un documento de entrada; no vuelve confiables sus datos por sí solo. Arcjet limita ese perfil de evaluación: la expresión no consulta la red ni un reloj. La aplicación debe proporcionar el contexto necesario.
Ejemplo hipotético: un agente de soporte solicita cambiar la dirección de entrega de un pedido. El servidor comprueba el cliente, carga el pedido y verifica que aún no fue despachado. Si el estado cambia después de evaluar la política, una autorización anterior no basta. Recomendamos que la escritura compruebe también la versión esperada del pedido, mediante una transacción o actualización condicional. Si no coincide, recarga y reevalúa; no reutilices el permiso anterior.
Capítulo 05
4. Distinguir permiso válido de evaluación fallida
La referencia de Arcjet documenta una diferencia importante: el cliente Guard directo puede devolver ALLOW con un resultado de error cuando no completa la evaluación. Los wrappers de frameworks bloquean por defecto ante denegación o evaluación no disponible. Por eso, una integración directa debe revisar también hasFailedOpen(); comprobar únicamente ALLOW no demuestra que la política se ejecutó.
Para el cambio de dirección del ejemplo, proponemos detener la escritura si la evaluación es incompleta y ofrecer revisión operativa. Para una consulta pública, el equipo podría aceptar otra política de disponibilidad. Decide por acción, registra el motivo y evita convertir una caída de red en un permiso implícito. Prueba pérdida de conectividad, timeout y cliente mal inicializado en un entorno controlado, con el mismo adaptador que se desplegará.
Capítulo 06
5. Registrar evidencia suficiente con exposición mínima
En Arcjet, LOCAL/SERVER indica dónde se evalúa un valor y si se transmite su contenido original. No clasifica su confianza. La documentación advierte que un digest local no equivale a anonimización. Recomendamos revisar todo el recorrido de datos: herramienta, detector, exportador y almacenamiento.
Como registro mínimo propuesto para nuestro ejemplo, conserva identificador de operación, identidad interna, recurso, versión evaluada, revisión de política, decisión y resultado real de la escritura. Evita copiar la dirección completa en cada evento. Una decisión permitida y una modificación completada son hechos distintos; relacionarlos facilita investigar una operación autorizada que luego falló. Define retención y acceso para esos registros antes de habilitar exportaciones masivas.
Capítulo 07
6. Evaluar la integración con casos que deben fallar
Propón una matriz antes del piloto: cliente correcto y pedido editable; pedido de otro tenant; rol ausente; dirección inválida; pedido despachado durante la evaluación; política indisponible; y acceso alternativo desde una cola. En cada caso fija el resultado esperado y comprueba el estado persistido. Una respuesta amable del agente no prueba que la escritura fue bloqueada. Usa datos sintéticos y destinos de prueba para no afectar operaciones reales.
Mide bloqueos incorrectos de acciones legítimas, acciones indebidas ejecutadas, rutas sin decisión y latencia añadida en percentiles. Define umbrales según el riesgo y el presupuesto de respuesta de tu producto; aquí no atribuimos cifras de mejora al proveedor. Revisa también cuánto trabajo manual generan los rechazos. El criterio de salida debe combinar integridad del estado y viabilidad operativa, no solo ausencia de errores en el SDK.
Capítulo 08
La decisión: empezar por una operación verificable
El lanzamiento ofrece una ocasión útil para revisar dónde termina la observación y dónde empieza el control efectivo. Su valor para tu equipo depende de cubrir rutas reales, alimentar decisiones con datos confiables y comprobar el comportamiento ante fallos. Un detector puede equivocarse, una política puede estar mal diseñada y una herramienta puede tener un acceso alternativo. Mantén permisos acotados y controles propios del sistema de negocio.
Empieza por una sola operación, completa los seis criterios y amplía el alcance con evidencia de ese piloto. Si necesitas definir esa frontera, el servicio de agentes a medida de Wasyra puede ser el punto de partida para conversar sobre arquitectura e integración. Lleva una operación concreta, sus fuentes de identidad y sus consecuencias: son mejores insumos para decidir que una lista de herramientas.
Escrito por
Wasyra AI Systems
Confianza, copilots y adopción empresarial
Wasyra AI Systems cubre guardrails, modos sugerencia y diseño de revisión para que asistentes de trabajo generen adopción real.
Serie
Sistemas IA que sí llegan a producción
Una serie sobre agentes, copilots y guardrails para llevar IA al trabajo real sin romper confianza ni operación.
Posts de esta serieMás de este autor
Más de este autor
Sistemas IA
Gemini 3.8 Live: cómo coordinar voz, tareas e interrupciones
Gemini 3.8 Live permite conversar mientras ejecuta tareas. Cinco decisiones para gestionar interrupciones, resultados tardíos y confirmaciones fiables.
ArtículoSistemas IA
Roadmap para implementar agentes de IA sin romper operaciones
Cinco etapas para pasar de idea a agente operable: caso de uso, datos, permisos, evaluación, despliegue y mejora continua.
ArtículoSigue leyendo
Sigue leyendo
Sistemas IA
Gemini 3.8 Live: cómo coordinar voz, tareas e interrupciones
Gemini 3.8 Live permite conversar mientras ejecuta tareas. Cinco decisiones para gestionar interrupciones, resultados tardíos y confirmaciones fiables.
ArtículoSistemas IA
MCP en producción: el protocolo que estandariza tus agentes de IA en 2026
Model Context Protocol pasó de experimento a estándar de facto en doce meses. Por qué Gartner espera que 40% de las apps empresariales lo usen para fin de 2026.
ArtículoSistemas IA
Top 5 noticias de IA y desarrollo de producto que mirar ahora
Cinco movimientos recientes de OpenAI, GitHub, AWS y Anthropic que cambian cómo los equipos diseñan, construyen y operan software.
Artículo